
Tor Relay 官方教程:Tor Project | Technical Setup ,包含各种中继的设置教程,包括中间/守卫中继和 obfs4 网桥 。
适用系统:Debian 系发行版,包括 Ubuntu 和 Armbian,其他发行版按流程稍改命令一般也可。
I might have made some mistakes, please let me know if I’ve gotten anything wrong!
搭建中继前请查看 VPS 商家的 ToS。中继种类: Types of relays on the Tor network
- 中间/守卫中继和出口中继都必须暴露 IP,必为人知,因此会被自动墙,AhFei 的在 6 小时之内。如果有合适的机子,可以考虑搭建以加强洋葱网络的匿名性。
- 网桥如果自己使用,可以选择隐藏,它可以加速连接洋葱网络的速度。
- 出口中继很少有商家允许,且搭建者会有吃律师函的风险,因此本文不考虑它。法律帮助: Tor Project | Community and legal resources
中继服务器的要求: Tor Project | Relay requirements
选哪个 ISP ?Tor 项目方的建议 :Tor Project | Technical considerations 和 Tor Project | Good Bad ISPs
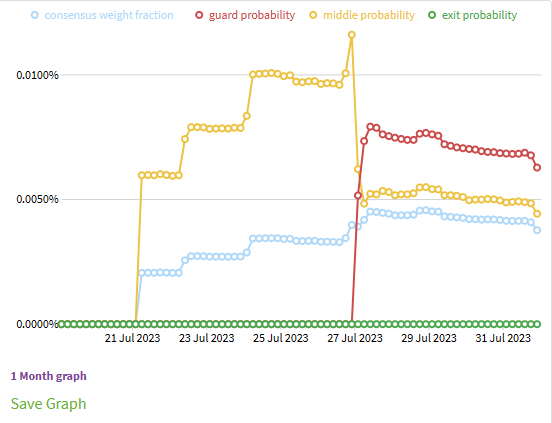
守卫中继也就是入口,图上的红线,要稳定运行一周左右,才能承担入口流量。黄线是中间中继。
首先,要继续本文下面任何一节的内容,都需要先安装 Tor : 深夜……搭建 洋葱网站 – 承飞之咎 (vfly2.com),只看安装那一节就足够了。
Middle/Guard Relay 中间/守卫中继
不容易被发邮件,大部分机子都适合。官方教程,所有平台: Tor Project | Middle/Guard relay
Debian 系教程:Tor Project | Debian/Ubuntu
安装好 Tor 后,修改配置文件 torrc:
vim /etc/tor/torrc要修改的内容:
Nickname    myNiceRelay  # 这里 "myNiceRelay" 随意
ContactInfo your@e-mail  # 填 email,这个会公开,可删去此行
ORPort      443          # 默认即可,这个端口不能被其他程序占用,用来与其他节点通信
ExitRelay   0            # 不作为出口中继
SocksPort   0            # 不配置 SOCKS 代理,它可以方便其他程序使用 Tor 网络
AhFei 的例子:(记得开放 ORPort 端口)
Nickname    vfly2com
ContactInfo AhFei <tor@vfly2.com>
ORPort      443
ExitRelay   0
SocksPort   0
重启服务
systemctl restart tor@default可以看看日志
journalctl -f -e -u tor@default
# 下面出现这个就代表好了
# Self-testing indicates your ORPort is reachable from the outside. Excellent. Publishing server descriptor.完成!大概 3 小时后,你的中继就能在 Relay Search 查到,根据 nickname 或 IP 地址查。
一个新的 Tor 中继生命周期:The lifecycle of a new relay | The Tor Project
部署好中继后的一些补充
如果运行了多个 Tor 实例,必须设置正确的 MyFamily 值,并在 torrc 配置中拥有有效的 ContactInfo。 MyFamily 设置只是告诉 Tor 客户端哪些 Tor 中继由单个实体/运营商/组织控制,因此它们不会在单个回路中的多个位置使用。
在日志里可以看到实例的 fingerprints ,下面网桥一节有介绍;或者在数据目录下找 fingerprint 文件,然后在 torrc 配置文件中加入下面行:
MyFamily AAAAAAAAAA,BBBBBBBB还有限制带宽、使用 IPv6、维护等内容,可以查看: Tor Project | Relay Post-install and good practices — Tor 项目 |中继安装后和良好实践
obfs4 Bridge 网桥
“网桥”种类: CIRCUMVENTION | Tor Project | Tor Browser Manual
怎么在 Tor browser 配置网桥: BRIDGES | Tor Project | Tor Browser Manual
可以加速连接洋葱网络的速度,但依然要先上代理。官方教程,所有平台: Tor Project | Bridge
Debian 系教程: Tor Project | Debian / Ubuntu
安装 obfs4proxy:
apt -y install obfs4proxy配置
记得安装 Tor,修改配置文件 torrc:
sudo vim /etc/tor/torrc自定义 ORPort, ServerTransportListenAddr, ContactInfo, 和 Nickname :
Nickname    myNiceRelay     # 这里 "myNiceRelay" 随意
ContactInfo your@e-mail     # 填 email,这个会公开,可删去此行

BridgeRelay 1               # 开启网桥
PublishServerDescriptor 0   # 避免公开

ORPort      9001            # 外部网络能访问的端口,避免使用 9001,容易被扫
ServerTransportPlugin obfs4 exec /usr/bin/obfs4proxy
ServerTransportListenAddr obfs4 0.0.0.0:TODO2   # 我们用来连接的端口,不能跟 ORPort 相同,也别用 9001

ExtORPort auto   # Tor and obfs4 本地通信端口,默认 auto 即可。"Ext" means "extended", not "external",别设置特定端口或 listen on 0.0.0.0
AhFei 的例子:(记得开放 ORPort 和 obfs4 的端口)
Nickname    vfly2com
ContactInfo AhFei <tor@vfly2.com>

BridgeRelay 1
PublishServerDescriptor 0

ORPort      24861
ServerTransportPlugin obfs4 exec /usr/bin/obfs4proxy
ServerTransportListenAddr obfs4 0.0.0.0:53486
ExtORPort auto
sudo ufw allow 24861 comment ORPort
sudo ufw allow 53486 comment obfs4Port重新加载
sudo systemctl reload torsudo systemctl status tor使用
查看日志
journalctl -f -e -u tor@default可以看到这三行,第一个 Tor server’s identity key fingerprint 会用到,也就是所谓的 fingerprint BB02C88DB5XXXvfly2XX0875CFBE81D4ADB57DC9:
Your Tor server's identity key fingerprint is 'vfly2com BB02C88DB5XXXvfly2XX0875CFBE81D4ADB57DC9'
Your Tor bridge's hashed identity key fingerprint is 'vfly2com 3AF19AD755XXXvfly2XXF2C26FCBF86DC6AB946C'
Your Tor server's identity key ed25519 fingerprint is 'vfly2com Cvy9LgXRDXXXvfly2XKqxysW/PTisUSgpHdlHctV2pY'
然后查看这个文件 obfs4_bridgeline.txt:
cat /var/lib/tor/pt_state/obfs4_bridgeline.txt会有下面这行的内容:
Bridge obfs4 <IP ADDRESS>:<PORT> <FINGERPRINT> cert=65CrStK3uDXXXvfly2XKqxypcBoGPliNcBMf+nJO5iBAtJ0LXXXvfly2XKqxyiWxsAbR+Q0bQ iat-mode=0填充 <IP ADDRESS>:<PORT> <FINGERPRINT> 四项即可,PORT 是 obfs4Port 而不是 ORPort。如:(当然不能使用)
Bridge obfs4 123.123.123.123:53486 BB02C88DB5XXXvfly2XX0875CFBE81D4ADB57DC9 cert=65CrStK3uDXXXvfly2XKqxypcBoGPliNcBMf+nJO5iBAtJ0LXXXvfly2XKqxyiWxsAbR+Q0bQ iat-mode=0接着在浏览器中添加网桥即可使用。
原文链接: https://blog.vfly2.com/2023/10/build-tor-relay-and-bridge/
版权声明:本博客所有文章除特別声明外,均为 AhFei 原创,采用 CC BY-NC-SA 4.0 许可协议。转载请注明来源 承飞之咎 (blog.vfly2.com) 。
保持更新 ٩(•̤̀ᵕ•̤́๑)ᵒᵏᵎᵎᵎᵎ 清晰恒益的实用技能,欢迎使用 RSS 订阅,或在支持 ActivityPub 的平台关注 @vfly2blog@blog.vfly2.com 接收新文章的推送,如果能留言互动就更好了。
可在 Telegram 群组 https://t.me/vfly2 交流依文章步骤遇到的问题。

博主你好,请问国内可以搭建中继节点吗?国内有墙,搭建完了能不能用,要不要用VPS呢?
搭完用不了,因为GFW可以识别洋葱网络的加密流量,有公网应该就能搭
哦哦好的,谢谢。之前在网上看到过用VPS搭建Tor网络的,以后有机会实验一下
博主你好,可以用香港云服务器搭建obfs4网桥吗
应该可以,没有网络审查和阻断的应该都可以